23-网络安全运营:WorkBuddy应用场景
23-网络安全运营:WorkBuddy应用场景
覆盖角色:SOC、安全分析、应急响应、攻防、数据安全、AI安全核心判断:网络安全应用追求更快研判和更完整证据,隔离、封禁与取证动作由授权人员执行。
一、岗位为什么值得优先梳理
网络安全运营每天处理大量资料、规则、协作信息和例外情况。AI智能体的价值来自稳定处理其中可描述、可检查、可回退的任务。本章把应用拆成场景、输入、交付结果和人工边界,方便企业直接选择试点。
岗位应用不能只看生成速度。企业还要检查数据从哪里来、结果交给谁、哪些动作需要系统权限、出错后怎样回滚。涉及高影响决定时,WorkBuddy负责准备材料、解释信息和编排流程,有权限的人员负责批准。
二、应用场景全景表
| 场景 | 需要输入 | WorkBuddy可辅助交付 | 人工或系统边界 |
|---|---|---|---|
| 安全日志研判 | 安全日志、资产、基线和威胁规则 | 异常会话、证据和调查优先级 | 不能让模型自动清除告警或证 |
据
事件响应告警、时间线、资产和预案事件摘要、处置步骤、沟通和复盘隔离、封禁和取证动作由授权人员执行
| 漏洞分析 | 扫描、版本、代码和资产暴露 | 可利用性、影响和修复排序 | 不得在未授权目标上执行攻击 |
|---|---|---|---|
| 威胁情报 | IOC、报告、日志和业务资产 | 去重情报、关联和影响判断 | 情报来源可信度和时效需标注 |
| 权限审计 | 账号、角色、策略、调用日志 | 越权、闲置权限和整改建议 | 权限变更走审批并留痕 |
| 数据泄露响应 | 数据流、日志、外发和事件 | 疑似泄露、范围和处置清单 | 法律通知和证据保全由专业团 |
队处理
| 提示注入测试 | 知识库、工具输出和测试样本 | 注入结果、污染字段和修复建议 | 外部文本一律视为不可信数据 |
|---|---|---|---|
| 红队与安全评测 | 模型、工具、权限和攻击面 | 测试用例、结果和残余风险 | 限定范围、时间和数据,防止 |
真实破坏
审计报告事件、证据、处置和控制报告、控制缺口和行动项事实与推测分开,证据链可复核
三、三个优先场景
1. 安全日志研判
这一场景的目标是把安全日志、资产、基线和威胁规则整理成异常会话、证据和调查优先级。建议把任务拆成五步:明确任务口径;收集并检查输入;让WorkBuddy执行整理、检索或生成;输出可编辑结果;由
岗位负责人复核后进入下一流程。
•输入:安全日志、资产、基线和威胁规则
•输出:异常会话、证据和调查优先级
•验收:检查研判时间、误报率、证据链完整率
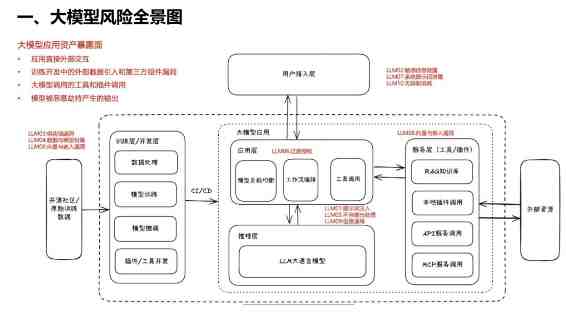
图:23-网络安全运营入选来源文章中的正文配图,用于辅助理解场景。
2. 事件响应
这一场景的目标是把告警、时间线、资产和预案整理成事件摘要、处置步骤、沟通和复盘。建议把任务拆成五步:明确任务口径;收集并检查输入;让WorkBuddy执行整理、检索或生成;输出可编辑结果;由岗
位负责人复核后进入下一流程。
•输入:告警、时间线、资产和预案
•输出:事件摘要、处置步骤、沟通和复盘
•验收:检查研判时间、误报率、证据链完整率
•边界:隔离、封禁和取证动作由授权人员执行
图:23-网络安全运营入选来源文章中的正文配图,用于辅助理解场景。
这一场景的目标是把扫描、版本、代码和资产暴露整理成可利用性、影响和修复排序。建议把任务拆成五步:明确任务口径;收集并检查输入;让WorkBuddy执行整理、检索或生成;输出可编辑结果;由岗位负
责人复核后进入下一流程。
•输入:扫描、版本、代码和资产暴露
•输出:可利用性、影响和修复排序
•验收:检查研判时间、误报率、证据链完整率
•边界:不得在未授权目标上执行攻击
四、四层能力与实施条件
| 层级 | 本岗位可优先放入的场景 | 实施条件 |
|---|---|---|
| 文件层 | 事件响应、漏洞分析、威胁情报、提示注入测试 | 使用本地文档、表格和模板,结果可人工检查 |
| 知识层 | 事件响应 | 建立有版本、有出处、有权限的知识资料 |
| 系统层 | 安全日志研判、数据泄露响应 | 通过受控的Connector、MCP或API读写业务系统 |
| 决策层 | 权限审计 | 展示依据、假设和影响,高风险决定由人批准 |
五、建议从这个试点开始
推荐先做“威胁情报”。它所需输入是IOC、报告、日志和业务资产,目标交付是去重情报、关联和影响判断。
试点可按四个动作推进:第一,抽取一批真实历史任务作为基线;第二,用同一批输入让人工流程和 WorkBuddy流程并行;第三,记录失败、遗漏和人工修改原因;第四,只在结果稳定、权限清楚、可以回
滚时扩大范围。
建议验收指标包括:研判时间、误报率、证据链完整率。如果结果需要大量重做、来源无法追溯、系统写入不可回滚,试点应暂停并先修复数据或流程。
六、实施边界
•提示注入测试:外部文本一律视为不可信数据。
| • | 红队与安全评测:限定范围、时间和数据,防止真实破坏。 |
|---|---|
| • | 审计报告:事实与推测分开,证据链可复核。 |
| • | 第三方案例中的效率数字和产品能力先作为线索,正式采购或发布前回查官方资料与实际测试。 |
七、主要资料来源
•AI运维实战10:安全运维中的AI应用
| • | 近一周AI 安全事件剖析报告--聚焦因AI漏洞导致的安全事件(2026年7月20日-7月27日) |
|---|---|
| • | 26全球AI安全企业Top30 |
| • | 《实施意见》来了,你的AI Agent权限管理做对了吗? |
本卷图片
本页图片
全站分卷索引 · 47 卷
- 1前言:企业真正需要的是岗位应用地图
- 2执行摘要
- 3阅读指南与研究方法
- 4WorkBuddy能力分层:从文件到决策
- 500-通用:WorkBuddy应用场景
- 601-行政:WorkBuddy应用场景
- 702-HR:WorkBuddy应用场景
- 803-销售:WorkBuddy应用场景
- 904-财务:WorkBuddy应用场景
- 1005-老板:WorkBuddy应用场景
- 1106-运营:WorkBuddy应用场景
- 1207-客服:WorkBuddy应用场景
- 1308-市场:WorkBuddy应用场景
- 1409-产品经理:WorkBuddy应用场景
- 1510-采购:WorkBuddy应用场景
- 1611-程序员:WorkBuddy应用场景
- 1712-法务:WorkBuddy应用场景
- 1813-数据分析师:WorkBuddy应用场景
- 1914-教师:WorkBuddy应用场景
- 2015-自媒体人:WorkBuddy应用场景
- 2116-项目经理:WorkBuddy应用场景
- 2217-仓储物流:WorkBuddy应用场景
- 2318-商务售前与投标:WorkBuddy应用场景
- 2419-审计内控与风控:WorkBuddy应用场景
- 2520-电商运营:WorkBuddy应用场景
- 2621-私域社群运营:WorkBuddy应用场景
- 2722-IT运维与信息化:WorkBuddy应用场景
- 2823-网络安全运营:WorkBuddy应用场景
- 2924-研发工程与工艺:WorkBuddy应用场景
- 3025-生产计划PMC:WorkBuddy应用场景
- 3126-质量管理:WorkBuddy应用场景
- 3227-供应链计划:WorkBuddy应用场景
- 3328-零售门店:WorkBuddy应用场景
- 3429-客户成功实施交付:WorkBuddy应用场景
- 3530-咨询与专业服务:WorkBuddy应用场景
- 3631-科研学术:WorkBuddy应用场景
- 3732-医疗医药:WorkBuddy应用场景
- 3833-金融银行与投研:WorkBuddy应用场景
- 3934-设计创意:WorkBuddy应用场景
- 4035-建筑工程与物业:WorkBuddy应用场景
- 4136-政务与公文:WorkBuddy应用场景
- 4237-外贸跨境:WorkBuddy应用场景
- 4338-保险理赔:WorkBuddy应用场景
- 44企业实施路线:诊断、试点、验证、推广
- 45治理、安全与责任边界
- 46试点验收清单
- 47附录:岗位索引与资料说明